Ils proposaient un emploi. Ils cherchaient un accès à l’entreprise.
Le 3 novembre, Binance a publié les premières conclusions de son enquête sur le vol d’environ 6,34 milliards de dollars en cryptomonnaies, survenu le 29 octobre. Parmi les méthodes utilisées, un faux recrutement a permis de compromettre l’ordinateur d’un salarié.
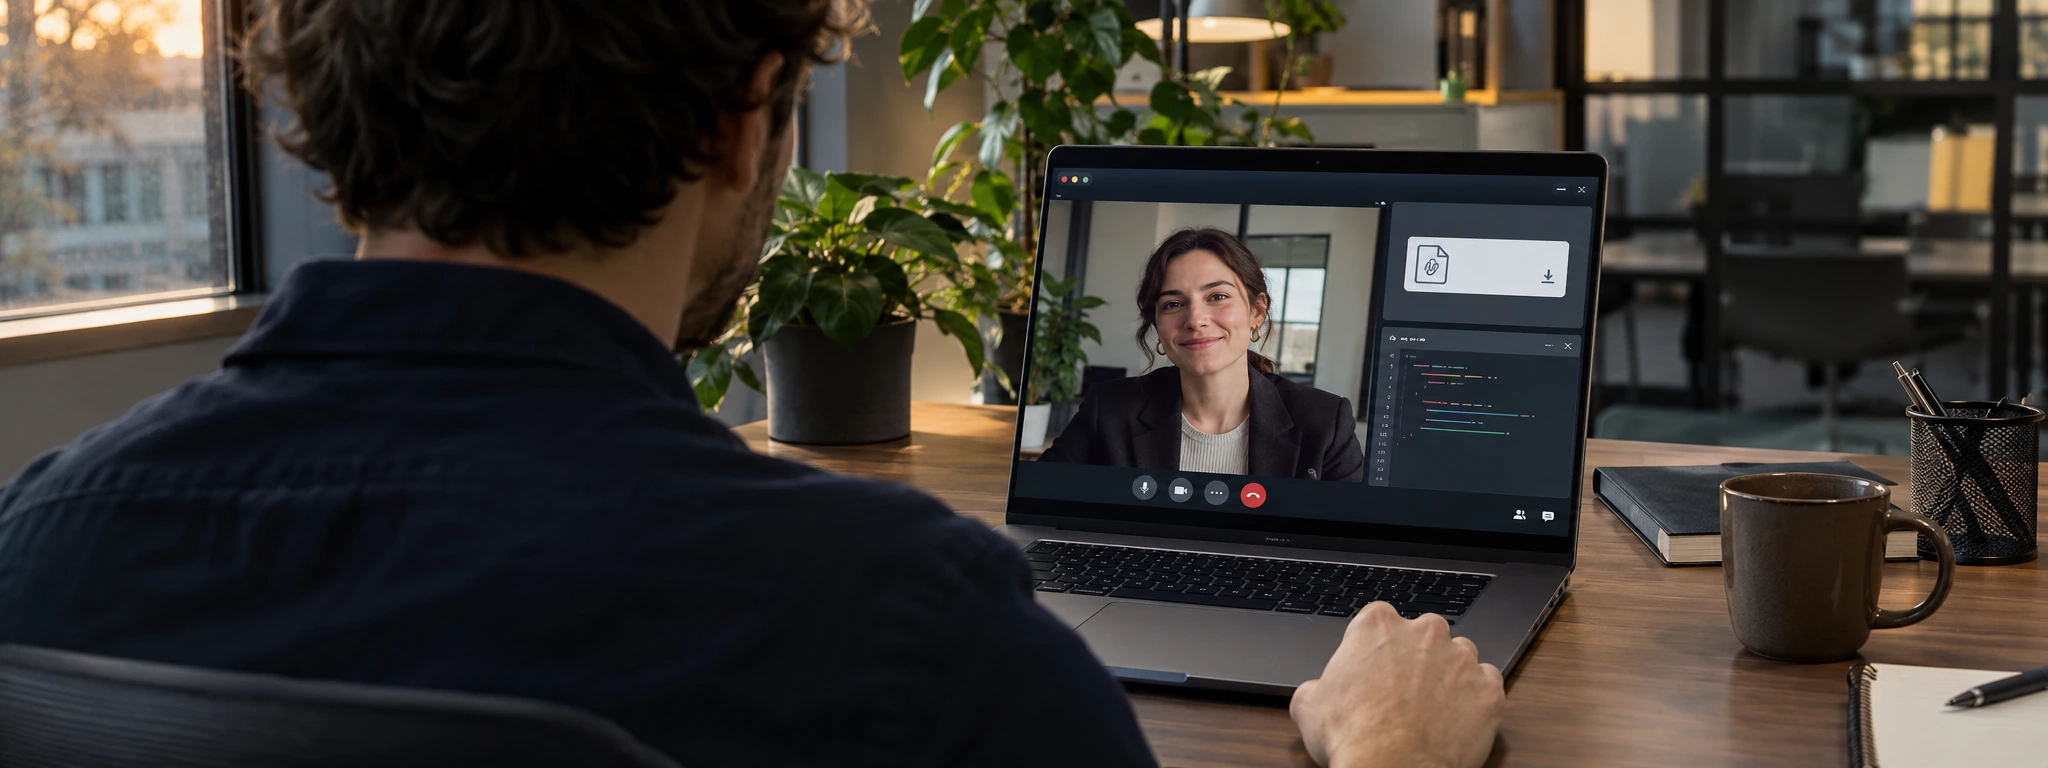
Selon la plateforme, un ingénieur a été approché en septembre sur un site d’emploi légitime. Il a passé deux entretiens avec de prétendus représentants d’une société fictive. Pour gagner sa confiance, l’un des interlocuteurs lui a même présenté un compte sur les réseaux sociaux, avec des photos et vidéos personnelles.
Puis est venu l’exercice de programmation. Téléchargé sur son ordinateur professionnel, il contenait du code malveillant exécuté pendant l’installation.
Cette intrusion s’inscrivait dans une attaque préparée depuis plusieurs mois, avec plusieurs ordinateurs compromis. L’enquête se poursuit.
La confiance comme porte d’entrée
Le piège mérite notre attention. Une proposition qui valorise nos compétences peut endormir notre vigilance. Les pirates n’ont pas toujours besoin de nous faire peur pour nous faire agir.
Avant d’installer un outil ou d’exécuter un exercice, vérifiez l’identité du recruteur par un canal indépendant et n’utilisez pas votre ordinateur professionnel pour ces tests.
Un entretien d’embauche ne devrait pas ouvrir les portes de votre entreprise.